PHP漏洞冲击全球网站,网络安全股迎来资金追捧


 收藏
 举报
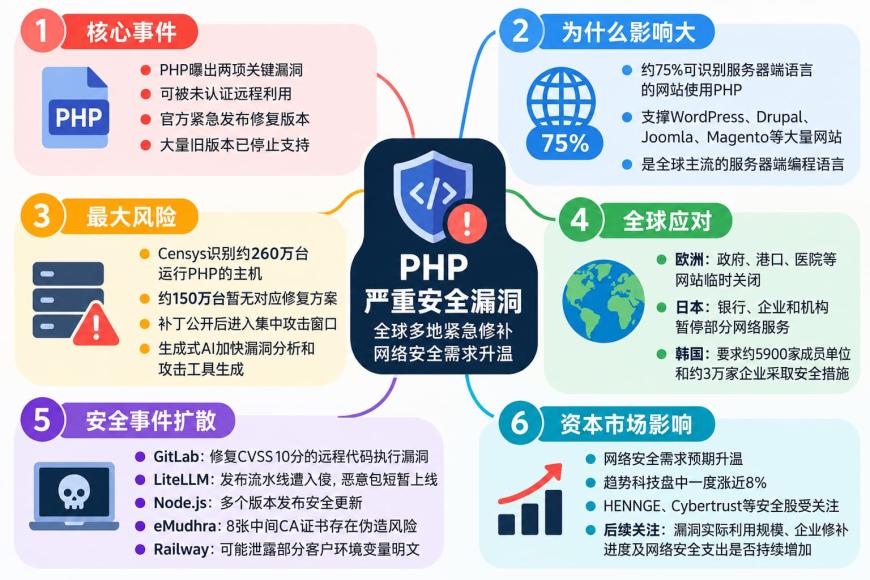
全球广泛使用的编程语言PHP曝出严重安全漏洞后,多地政府机构、企业和网站运营商迅速进入紧急修补状态,网络安全需求升温也直接传导至资本市场。
10月22日东京股市中,趋势科技盘中一度上涨近8%,HENNGE、Cybertrust、Cyber Security Cloud等网络安全相关股票也获得资金关注。市场交易逻辑指向PHP漏洞影响范围广泛,而大量服务器短时间内难以完成升级,企业对漏洞检测、补丁管理和网络防护服务的需求可能上升。
PHP开发团队本周三紧急发布针对两项关键漏洞的修复版本,并敦促用户立即更新。相关漏洞可在未经身份验证的情况下被远程利用,其中部分旧版本已经停止官方支持,无法继续获得常规安全更新。
PHP支撑着WordPress、Drupal、Joomla和Magento等大量网站和内容管理系统。W3Techs数据显示,在能够识别服务器端编程语言的网站中,约75%使用PHP。漏洞公开后,多国政府机构和企业选择暂时关闭网站或部分服务,以等待补丁部署完成。
大量服务器仍暴露在风险中
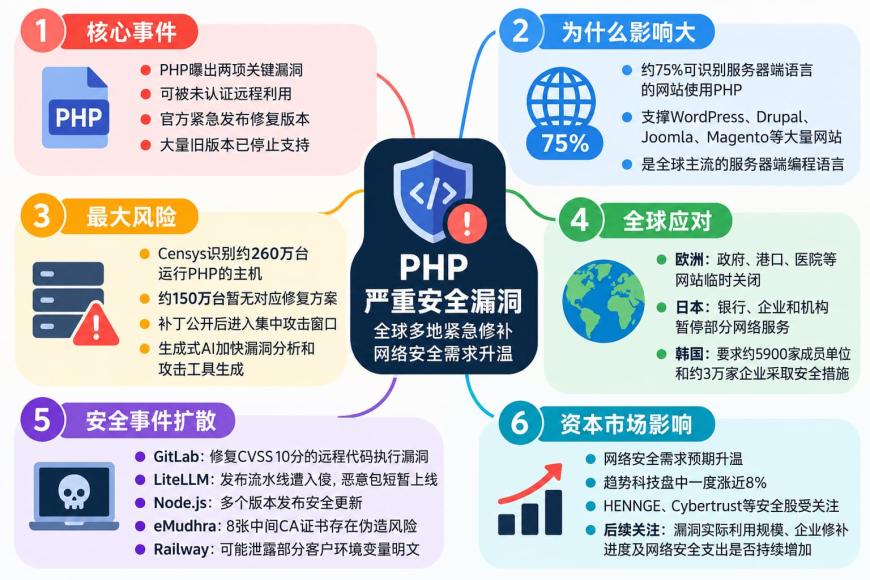
互联网情报公司Censys数据显示,其识别的约260万台运行PHP的主机中,大约150万台使用的版本目前没有对应修复方案。这意味着即使补丁已经公开,相当一部分服务器仍无法通过简单的软件更新完成风险处置。
欧洲多国已采取预防性措施。荷兰国家网络安全中心主动关闭自身网站,鹿特丹港、政府综合门户Overheid.nl、荷兰足协、多家医院和主要政党网站也陆续下线。芬兰政府公共网络服务被预防性关闭,法国政府内政部则将旗下网站转入维护状态。
日本也出现类似情况。京都银行因安全应对暂停网站更新,并从21日晚间开始停止部分网络服务,京都、滋贺等地多家企业和机构陆续采取临时停服措施。日本首相高市早苗也公开提醒网站运营者确认自身网站是否使用PHP,并准备安装最新修复程序。
韩国政府则要求约5900家网络威胁信息共享系统成员单位,以及约3万家依法需要申报首席信息安全官的企业采取安全措施,并研究为中小企业提供紧急补丁支持。
安全机构目前更关注漏洞公开后的集中攻击窗口。亚马逊安全团队称,其“蜜罐”系统早在10月17日就检测到针对相关漏洞的利用尝试,比漏洞正式公开早四天。到漏洞披露前后,又有多个攻击者发起尝试。
生成式AI进一步压缩了从漏洞披露到攻击工具出现之间的时间。补丁公开后,攻击者可以利用AI分析修复代码、逆向推导漏洞机制并快速生成利用工具。网络安全研究机构TLP联合创始人科斯汀·拉尤(Costin Raiu)将当前局面形容为一场“利用漏洞的竞赛”。
高风险安全事件密集出现
PHP事件之外,近48小时全球软件和云基础设施还连续出现多起严重安全问题。
GitLab修复一项CVSS评分10分、可能导致未登录远程代码执行的漏洞;LiteLLM确认1.107.0版本发布流水线遭入侵,恶意软件包曾在PyPI上线约1小时43分钟,并可能窃取主机中的各类凭据;Node.js也为22.x、24.x和26.x三个版本线发布安全更新,其中Brotli解码器越界写入漏洞可能导致远程代码执行。
基础设施层面的风险同样扩大。印度证书机构eMudhra有8张中间CA证书因私钥随机性严重不足而面临伪造证书风险,Chrome、Firefox等已采取限制措施;云应用托管平台Railway则披露,攻击者可能取得部分客户环境变量明文,公司一度暂停部署,并要求用户轮换API密钥、数据库凭据等敏感信息。
这些事件覆盖编程语言、代码托管、软件供应链、服务器运行时、数字证书和云平台多个环节,使企业安全压力从单一漏洞修复扩展至凭据管理、软件依赖和开发环境防护。
资本市场率先作出反应。趋势科技盘中接近8%的涨幅,显示投资者正在交易企业加快漏洞检测、补丁管理、终端防护和云安全投入的预期。随着PHP及其他高风险漏洞进入集中修补阶段,实际利用规模和企业安全支出的变化仍将影响网络安全板块表现。
来源:金十数据


交易商排行
更多
- 监管中Pepperstone 激石10-15年 | 澳大利亚监管 | 塞浦路斯监管 | 英国监管90.40
- 监管中EXNESS10-15年 | 英国监管 | 塞浦路斯监管 | 南非监管88.52
- 监管中FXTM 富拓10-15年 |塞浦路斯监管 | 英国监管 | 毛里求斯监管85.31
- 监管中axi15-20年 | 澳大利亚监管 | 英国监管 | 新西兰监管84.79
- 监管中GRAND MARKETS10年| 澳大利亚监管 | 毛里求斯监管 | 科摩罗昂儒昂监管81.75
- 监管中VSTAR塞浦路斯监管| 直通牌照(STP)80.00
- 监管中GoldenGroup高地集团澳大利亚| 5-10年85.87
- 监管中Moneta Markets亿汇澳大利亚| 2-5年| 零售外汇牌照77.92
- 监管中GTCFX10-15年 | 阿联酋监管 | 毛里求斯监管 | 瓦努阿图监管71.45
- 监管中IC Markets10-15年 | 澳大利亚监管 | 塞浦路斯监管91.96