中信百信银行斩获2026金融街论坛金融科技应用“探索实践奖”



 收藏
 举报
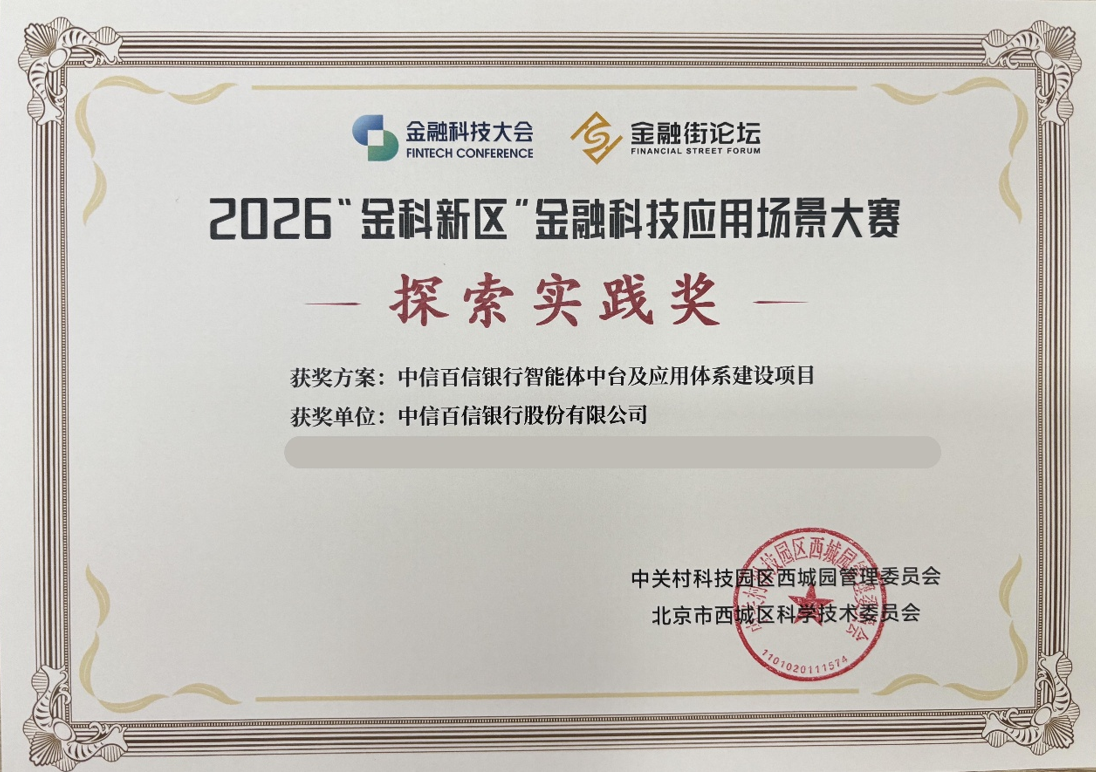
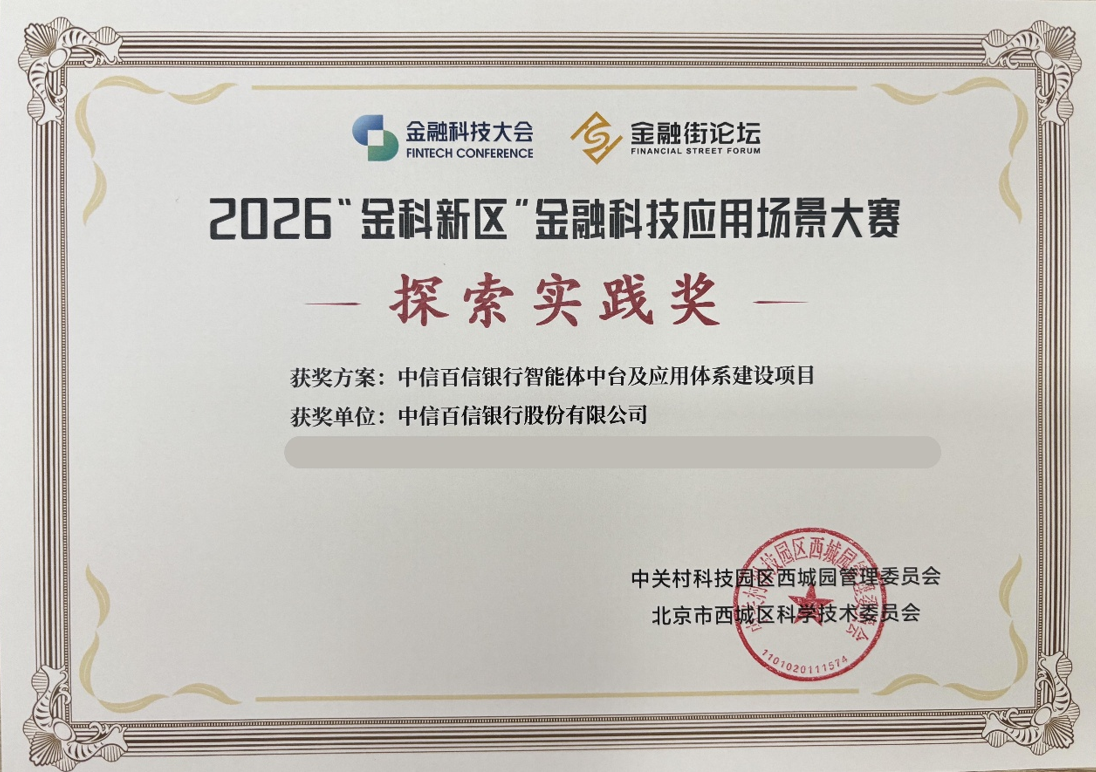
10月22日,在2026年金融街论坛金融科技场景大赛中,中信百信银行凭借Orange企业级智能体中台及应用体系建设项目,从众多参赛方案中脱颖而出,斩获2026金融街论坛金融科技应用“探索实践奖”。
此次获奖项目以中信百信银行自研Orange企业级AI中台为底座,围绕业务服务、智能办公和安全治理推进智能体应用,探索人工智能与银行日常经营、员工工作深度融合的实施路径,进一步为金融行业智能体规模化落地提供了以企业级中台统一底座、以“知识+技能+智能体”协同推进、以安全能力内嵌为底线的可复制范式。
随着大模型应用不断深入,银行对人工智能的需求正从知识问答延伸至任务规划、工具调用和流程执行。如何让分散的AI应用形成可复用的能力,让智能体在安全可控的前提下参与实际工作,成为金融机构推进智能化建设的重要课题。中信百信银行用自研的Orange企业级AI中台,给出了自己的答案。
Orange中台:全行智能体的统一底座
传统的银行工作大量时间花在多个系统之间来回切换:找入口、查资料、填表单、等流转。而行业里的智能体建设,又普遍缺少对银行工作的上下文认知,难以在金融内网环境安全、高质量赋能。
中信百信银行的方案以自研Orange企业级AI中台为核心底座,围绕“一人一助理、一岗一AI、一人一团队”的AI原生战略愿景,构建“客户端—能力层—服务集成层”三层解耦的企业级智能体应用体系,从AI赋能业务、AI智能办公、AI安全三个方向系统性落地。
Orange中台提供技能执行引擎、智能网关、记忆与知识管理、多租户隔离和沙箱安全运行六大关键能力,采用Rust核心引擎、事件驱动架构和统一Hook安全中枢,在智能体生命周期关键节点嵌入安全干预能力。目前,该中台已通过中国信息通信研究院企业级智能体(Agent)认证。
零信任+纵深防御:把安全写进架构
对拥有执行权的智能体,金融机构最关心的是安全。中信百信银行把零信任+纵深防御理念内嵌于架构中,有效提升智能体的安全性。一是身份权限分级。围绕用户、分身、技能、知识和系统接口建立分级授权机制,落实最小权限原则;二是数据安全防护。通过多租户隔离、敏感数据脱敏、模型调用管控和知识访问控制,防止数据越权使用;三是执行安全隔离。WASM+Docker双沙箱实现代码级与系统级双重隔离,工具调用设置“五关卡”闭环防护——身份验证、权限检查、参数校验与脱敏、安全规则拦截、沙箱执行及结果脱敏;四是全链路留痕与异常处置。对分身对话、技能调用、知识检索、模型访问和系统操作全链路留痕,满足金融场景可追溯、可解释、可问责要求;异常情况分级处置,早熔断、防扩散。
90名“数字员工”上岗:从“找入口”到“说目标”
依托Orange中台,智能体能力正在注入全行的业务与办公场景。
在业务应用方面,项目将智能体能力引入客户服务、业务运营和专业岗位。通过升级“灵犀”智能体,探索更加便捷的零售金融服务体验;通过技能编排与系统对接,支持业务查询、流程协同和经营分析;通过沉淀专业岗位知识与经验,为员工提供更贴近实际工作的智能辅助。
在办公应用方面,项目以AI Work、内网即时通信入口、Skill广场和知识中台“白泽”等为支撑,连接员工、知识与工具。员工在不同场景中积累的技能可以统一管理、共享复用,减少重复开发,也让个人经验逐步转化为组织共同使用的能力。
依托智能体中台的高效运作,中信百信银行已上岗90余名“数字员工”,覆盖50余个高频办公、研发、测试、运维场景,连接多类行内系统,开放28项技能,人均单日token近千万,实现174657小时的工作量替代。
未来,作为原生的数字普惠银行,中信百信银行将持续深化智能体体系建设,推动从单个助手向全员AI分身、从单点技能向全行技能生态、从知识问答向跨系统执行演进,为金融智能体的规模落地贡献一份可复制的实践样本。


交易商排行
更多
- 监管中Pepperstone 激石10-15年 | 澳大利亚监管 | 塞浦路斯监管 | 英国监管90.40
- 监管中EXNESS10-15年 | 英国监管 | 塞浦路斯监管 | 南非监管88.52
- 监管中FXTM 富拓10-15年 |塞浦路斯监管 | 英国监管 | 毛里求斯监管85.31
- 监管中axi15-20年 | 澳大利亚监管 | 英国监管 | 新西兰监管84.79
- 监管中GRAND MARKETS10年| 澳大利亚监管 | 毛里求斯监管 | 科摩罗昂儒昂监管81.75
- 监管中VSTAR塞浦路斯监管| 直通牌照(STP)80.00
- 监管中GoldenGroup高地集团澳大利亚| 5-10年85.87
- 监管中Moneta Markets亿汇澳大利亚| 2-5年| 零售外汇牌照77.92
- 监管中GTCFX10-15年 | 阿联酋监管 | 毛里求斯监管 | 瓦努阿图监管71.45
- 监管中IC Markets10-15年 | 澳大利亚监管 | 塞浦路斯监管91.96