币安遭遇63亿美元安全事件 朝鲜黑客疑云渐浮出水


 收藏
 举报

陶朱,金色财经
摘要:2026年10月30日,币安披露一起重大安全事件,初步估计总影响约63亿美元。币安表示,攻击者可能通过入侵一名 DevOps 工程师的笔记本电脑,进一步访问服务容器并提交未经授权的提款交易,目前尚未发现钱包私钥泄露的证据。目前已经有多位业内人士指出该盗窃案件或为朝鲜黑客所为。
一、币安被盗回顾
2026年10月30日凌晨4点20分,黑客精准攻破币安热钱包安全防线,获取钱包操作权限后,在极短时间内批量转移钱包内各类加密资产。据币安官方发布的最新数据:预计总影响约为 63 亿美元。
币安在X发文指出了被盗案发生原因——工程师笔记本电脑被攻破。
币安的初步调查表明,此次安全事件可能涉及一名 DevOps 工程师的笔记本电脑被攻破,这使得攻击者能够访问一个服务容器并提交未经授权的提款交易。我们未发现任何钱包私钥泄露的证据。
预计总影响约为 63 亿美元。我们已与区块链合作伙伴合作冻结受影响的资产,目前已冻结约 30 亿美元的链上资产。币安将从 SAFU 基金和公司资金中承担所有损失。
作为即时预防措施,币安已:- 在安全检查完成前,暂时暂停存款和提款;- 撤销受影响地址的授权;- 联系执法机构和区块链情报合作伙伴追踪并追回资金。
Darcy 资产救援在X发文:
从币安的初步通报来看,DevOps 工程师终端遭入侵并非罕见的攻击入口,单台终端失陷,为什么能突破后续的权限控制,最终发起未经授权的提款交易。
从红蓝对抗视角拆解这起攻击的三个可能实现的核心技术点:
高阶免杀:针对 DevOps 终端的攻击极少用公开载荷。攻击者大概率结合了开发环境投毒(恶意依赖包/插件)与白加黑(Dylib/DLL 劫持)、间接系统调用(Indirect Syscalls)及内存休眠混淆,在不触发本地 EDR 告警的情况下静默驻留;
隐蔽横向:不做任何内网扫描,直接复用工程师本地缓存的活跃会话(劫持 SSH Agent Socket、窃取云端 STS Token 或 kubeconfig),顺着合法的运维通道直接切入目标服务容器,完美绕过 MFA 与边界防火墙;
权限绕过:现代交易所普遍采用 HSM/MPC 保护私钥,私钥本身无法导出。但攻击者拿下上游“服务容器”后,相当于控制了向签名机发号施令的大脑——直接复用容器自身的 mTLS 证书或高权限服务凭证,在内存或消息队列中伪造“已通过风控审批”的提款请求,驱使底层签名节点自动完成签名上链。
Web3 机构的核心防御必须彻底打破“内网即信任”假设,在三个关键节点做阻断:
终端零信任与无凭证化:针对 DevOps 笔记本被攻破的入口风险,严禁办公终端本地明文落盘 kubeconfig、SSH 私钥或长效云端凭证,强制使用硬件密钥(如 YubiKey)绑定单次高危运维鉴权,从源头废除木马的会话劫持能力;
生产容器 JIT 隔离与运行时监控:针对攻击者顺着运维通道切入服务容器的路径,切断办公网到生产集群的常驻网络权限,仅开放即时按需(JIT)临时审批通道,并配合 eBPF 容器运行时监控实时熔断异常指令;
签名层独立校验与带外审批(OOB):针对未碰触私钥却能提交未授权提款的逻辑绕过,底层 MPC/HSM 节点绝不能盲目信任内部服务容器发来的指令,必须独立校验不可篡改的端到端业务原始签名,并对大额异常提款强制触发脱离生产网的硬件多签带外确认与链上速率熔断。
被盗案发生后,Tether与Circle联合出手冻结涉案稳定币资产,累计冻结金额达23.16亿美元,其中包含14.93亿USDT、8.23亿USDC,成功拦截近四成被盗资产,大幅缩减黑客可实际套现的资金规模,成为本次危机中唯一的风险缓冲点。
但Tether与Circle联手拦截似乎作用不大。据BLANEY在X发文:
币安黑客可能刚刚完成了我见过的最聪明的加密货币操作之一。首先,Tether 冻结了 15 亿美元的 USDT。然后 Circle 冻结了另外 8 亿美元的 USDC。当时,看起来黑客的资金被困住了。但显然,他早就计划好了这一点。他没有把偷来的 USDT 存放在钱包里,而是据称将其存入 Aave,并用作抵押品借了 ETH。然后他就离开了。
故事到这里开始变得疯狂。Tether 可以冻结钱包里的 USDT。但它无法冻结他已经借到的 ETH。所以现在 Aave 手里拿着被冻结的抵押品,而黑客坐拥流动的 ETH。除非协议能以某种方式追回资金,否则他甚至可能不需要偿还贷款。两家公司瞬间冻结了数十亿美元。
但一个懂得如何利用 DeFi 的人可能找到了绕过两者的方法。仔细想想,真是太疯狂了。
二、谁干了这场惊天大案?
目前,币安官方尚未确定真正的幕后黑手。但已经有多位行业人士指出这场惊天大案或为朝鲜黑客所为。
Chainalysis联合创始人兼首席执行官Jonathan Levin在X发文:我们生活在史无前例的时代。但朝鲜又在故技重施。我们评估@binance 价值 64 亿美元的黑客攻击很可能是朝鲜团体 TraderTraitor 所为,因为其与之前黑客攻击有关联。行业合作伙伴已经冻结了约 30 亿美元,而我们 @chainalysis 继续追踪所有资金。
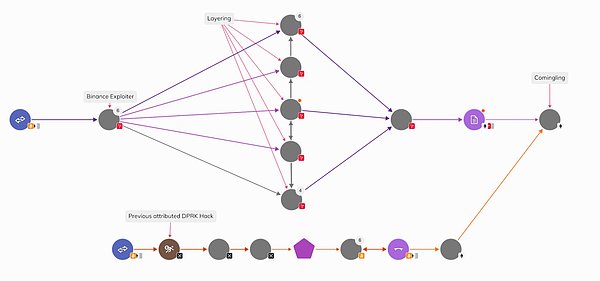
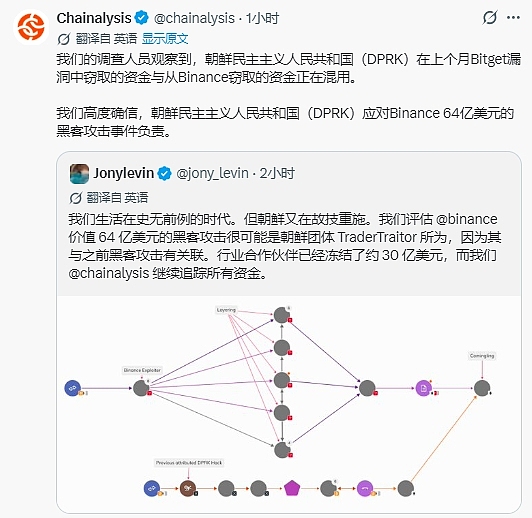
链上侦探 ZachXBT 发推表示:本次币安攻击事件很可能由朝鲜黑客组织 Lazarus Group(DPRK)实施。
Cos(余弦)发推:币安黑客的资金与 2025 年初 Phemex 被盗事件中的黑客相关钱包地址产生了关联。 没错,当时我们查出是朝鲜黑客。
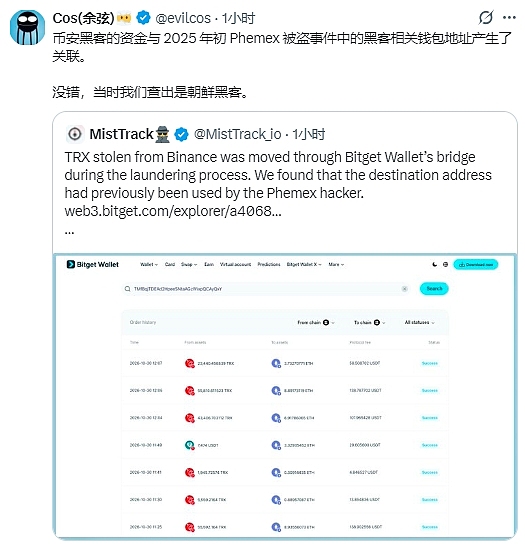
尽管目前尚无足够证据确认两起事件由同一组织实施,但如果链上资金关联得到进一步验证,将为调查币安事件的幕后攻击者提供重要线索。
1. TraderTraitor和Lazarus Group 都是什么组织?
TraderTraitor涉及多种网络间谍、金融盗窃及其他恶意网络活动。TraderTraitor是美国联邦调查局(FBI)等机构用于描述特定朝鲜关联网络威胁活动的名称。FBI 曾于2025年2月确认,朝鲜关联网络行动人员对 Bybit 约15亿美元的加密资产盗窃案负责,并将相关恶意网络活动称为 TraderTraitor。在本次被盗案中,Chainalysis认为是TraderTraitor进行了攻击。
Lazarus Group 是朝鲜关联黑客组织的常用称呼,也被称为 APT38(但也有说法认为:APT38 是部分网络安全研究机构使用的威胁组织名称,主要用于追踪与朝鲜有关、以金融机构及资金窃取为目标的网络攻击活动。由于不同机构的追踪标准并不完全一致,APT38 与 Lazarus Group 的活动存在关联,但不宜简单将两者视为在所有情况下都完全等同的组织。)。美国联邦调查局(FBI)曾多次公开确认该组织及相关朝鲜网络行动人员参与重大加密货币盗窃案件。
与以勒索软件或窃取个人信息为主要目的的网络犯罪团伙不同,朝鲜关联网络行动人员长期针对金融机构、加密货币交易平台及区块链项目发动攻击。
2019年,美国财政部对 Lazarus Group 实施制裁。此后,FBI 又陆续将多起重大加密货币盗窃案归因于该组织或与其相关的朝鲜网络行动人员。
近年来,这类攻击行动的目标已不再局限于传统金融机构,而是逐步扩展到中心化交易所、跨链桥、DeFi 协议及加密资产托管系统。随着加密货币市场规模扩大,攻击者一旦成功获取高权限账户、操作系统或钱包管理权限,就可能在短时间内转移大量资产。
2. 朝鲜关联黑客的重大盗窃案
近几年,Lazarus Group 及其他朝鲜关联网络行动人员曾多次制造加密货币盗窃案件。
2019年:Upbit被盗4100万美元
2019年11月,Upbit被盗34.2万枚以太坊,时值4100万美元,警方依据朝鲜IP地址分析结果、虚拟资产流向、朝鲜词汇使用痕迹和与美国联邦调查局(FBI)合作获取的证据认为是朝鲜黑客组织Lazarus和Andariel犯下的罪行。
2020年:KuCoin被盗2.75亿美元
2020年9月,总部位于新加坡的加密货币交易所KuCoin价值2.75亿美元的加密货币被盗,其中包括1.27亿美元的ERC20代币,用于以太坊智能合约。不过,后续通过链上追踪,成功冻结了1.7亿美元资产,Tether和Circle等机构也配合对赃款进行了标记,最终迫使黑客返还了部分资金。朝鲜黑客组织Lazarus Group 被指控为本次盗窃案凶手。
2022年:Ronin Network 被盗约6.25亿美元
2022年3月,Axie Infinity 背后的 Ronin Network 跨链桥遭到攻击,约6.25亿美元的加密资产被盗,成为当时加密行业最严重的安全事件之一。2022年4月,美国财政部将与此次盗窃事件有关的以太坊地址列入制裁名单,并将相关活动与 Lazarus Group 联系起来。
跨链桥需要管理不同区块链之间的资产转移,因此通常依赖验证者、签名机制或其他权限体系保障资金安全。一旦攻击者控制了足够的验证权限,就可能绕过正常的资产转移流程。
2022年:Harmony Horizon Bridge 被盗1亿美元
同年6月,Harmony 的 Horizon 跨链桥遭到攻击,约1亿美元加密资产被盗。2023年1月,FBI 正式确认,Lazarus Group 及相关朝鲜网络行动人员对此次盗窃事件负责。
FBI 后续还披露,攻击者曾使用隐私协议 Railgun 转移部分被盗的以太坊,并将部分资金兑换为比特币。这表明,盗取资产只是攻击链条的第一步,如何拆分资金、跨链转移并最终套现,同样是此类行动的重要环节。
2023年:Atomic Wallet、Alphapo、Stake.com 等接连遭袭
2023年,多个加密货币平台及相关服务接连发生重大盗窃事件。
2023年6月,Atomic Wallet服务的用户被盗走价值超过1亿美元的加密货币,联邦调查局随后证实了与朝鲜黑客组织Lazarus Group有关。
据 FBI 2023年8月发布的公告,与 TraderTraitor 有关的朝鲜网络行动人员涉及多起重大加密资产盗窃案,包括 Atomic Wallet 约1亿美元、Alphapo 约6000万美元,以及 CoinsPaid 约3700万美元的资产盗窃事件。
同年9月,FBI 又确认,Lazarus Group 与 Stake.com 约4100万美元的加密资产盗窃案有关。
这些案件的共同特点是,攻击者不仅瞄准区块链协议本身,也会将攻击目标延伸至钱包、交易平台和加密资产服务商。不同案件的具体入侵方式并不相同,因此不能简单认定所有事件都源于智能合约漏洞。
2024年5月31日,日本交易所DMM Bitcoin被盗取了4502.9枚比特币。事件发生时,这些比特币价值3.08亿美元。美国联邦调查局、国防部和日本警察厅表示,被盗事件是与朝鲜有关的黑客所为。
2024年7月18日,印度加密货币交易所 WazirX遭遇 2.3 亿美元的损失。有证据表明,这名黑客可能是朝鲜政府支持的 Lazarus Group,该集团已将大部分被盗资产兑换成以太坊。
2024年10月16日,借贷协议Radiant Capital被盗约5000万美元。Radiant Capital 称,黑客通过 Telegram 发送恶意软件发动了攻击,该恶意软件由一名与朝鲜结盟的黑客冒充前承包商发送,我们高度确信此次攻击是由朝鲜(DPRK)附属威胁行为者所为。
2025年:Phemex 与 Bybit平台盗窃案
2025年1月23日,加密货币交易平台 Phemex 遭遇安全事件,损失据报道约8500万美元。链上安全研究人员随后对相关地址及资金流向展开调查。
此次币安事件中,余弦提到的正是 Phemex 被盗事件:他表示,币安黑客相关资金与此前 Phemex 事件中的黑客钱包地址存在关联。如果这一关联能够得到进一步确认,将成为调查此次事件的重要线索。
2025年2月21日,Bybit 遭遇更为严重的攻击,约15亿美元加密资产被盗。2025年2月26日,FBI 发布公告,确认朝鲜对 Bybit 盗窃案负责,并将相关恶意网络活动称为 TraderTraitor。
FBI 指出,攻击者迅速将部分被盗资产兑换为比特币及其他加密资产,并将资金分散至数千个区块链地址,以进一步清洗资金并最终尝试兑换为法币。
更多内容可查看《揭秘朝鲜黑客做过的惊天加密大案:为什么这么强?钱流向哪里?》
3.朝鲜黑客为何盯上加密货币
朝鲜黑客攻击的目标中,既有加密交易所,也有跨链桥、加密钱包等。
首先,加密资产具有较强的跨境流动性。攻击者可以通过拆分资金、兑换不同代币及使用多个地址,增加追踪和冻结资金的难度。
其次,中心化交易平台与 DeFi 协议面临不同的安全风险。交易平台需要保护热钱包、管理权限及内部操作系统;DeFi 协议则需要防范智能合约漏洞、权限配置问题和经济机制被利用等风险。攻击者可以根据目标的安全架构选择不同的入侵路径。
再次,社交工程攻击也是朝鲜关联网络行动人员经常使用的手段。美国及英国相关机构的安全报告指出,这类攻击可能通过钓鱼邮件、恶意软件及针对员工的社会工程手段,获取机构内部系统的访问权限。
如果币安此次事件最终证实与工程师笔记本电脑遭入侵有关,那么攻击者可能利用的就不是传统意义上的钱包私钥破解,而是通过攻破拥有内部访问权限的设备,进一步进入服务容器并提交未经授权的提款交易。这也解释了为什么“没有发现钱包私钥泄露证据”,并不意味着钱包资产就一定安全:私钥本身未必被直接窃取,攻击者仍可能利用合法系统中的高权限访问路径,绕过原本的操作流程。
三、币安被盗后,市场怎么走?
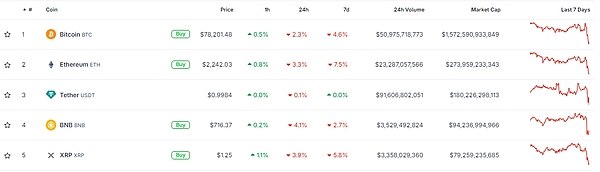
短期内,BTC、ETH、BNB等主流加密资产价格跌势为主。
但币安被盗案利好了Hyperliquid,HYPE逆势上涨,从24小时内最低点 78.54 美元,一路涨到 96.70 美元的日内高点,涨幅达23.12%。截至发稿报92.06美元。
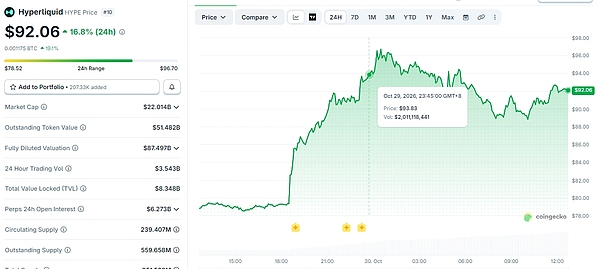
Hyperliquid官方发文证实了市场专注点的转向:
币安黑客事件可能成为另一个催化剂,推动更多关注转向 Hyperliquid。
每当对中心化交易所(CEX)的信任动摇时,交易者就会开始寻找替代方案。去中心化交易所(DEX)可能会从这种转变中受益,但并非每个 DEX 都能抓住这一机会。
真正的赢家将是那些拥有经过验证的安全性、深厚流动性和强大用户信任的平台。
而 @HyperliquidX 是这一类别中最强大的名称之一。
CEX 的不确定性可能成为 DEX 的机会。Hyperliquid 正处于聚光灯下。
Benson Sun在X发文,认为比特币本身的卖压不会很大,交易所们更需要重视AI时代的资产安全问题:
……BTC要真正变成抛压并不容易。 比特币没有像ETH 上Tornado Cash 那样流动性够深的大型混币器。这些地址也会被各大交易所和链上分析公司标记起来,要转移或变现,难度比ETH 高得多。 回头看过去的大规模被盗案,2016 年Bitfinex 被盗的比特币,一躺就是好几年。今年7 月冷钱包厂商Coldcard 被盗的约1,800 枚BTC,截至九月初仍有九成没动过,骇客只透过跨链桥零星换出一小部分。
这次币安被盗是它的十倍规模,十几亿美元的BTC,光是拆地址加混币就是以年计算的工程,后面再走折价OTC,整个流程至少好几年。 所以被盗的BTC 表面上是利空,实际上是变相锁仓。
另一边,如果币安动用SAFU 赔付,之后也得把比特币补回去。一来一去,被盗的BTC 短期抛压几乎是零,币安这边反而可能形成买盘。
ETH 就比较惨。 很多ERC-20 被换成ETH 之后再丢进Tornado,基本上就很难追了。满打满算,真正可能变成市场抛压的,大概是十几亿美元这个量级。 市场信心肯定会受影响,但比特币本身的直接卖压,没有想像中那么大。 希望这次之后,整个行业能真正联合起来重视后AI 时代的资安问题,从热钱包管理、签名授权,到AI 时代越来越强的攻击手段,甚至抗量子的布局,都该提早准备了。
莱特币矿池江卓尔则发文力挺币安的安全性,并指出甚至不会有提币潮:
币安的安全性你就不用担心了,我赌连提币潮都不会有。
和25年2月Bybit那次被盗对比一下,Bybit是162亿美元用户资产被盗了14.6亿,被盗比例9.01%。
币安这次毛流出56.4亿,刚才官方说冻结了30亿刀,那么损失最大26.4亿刀,并且毛流出还未必全是盗币,还有币安自己转移的、客户提币等,那么损失占用户资产1651.2亿的1.6%。
Bybit更小的交易所,9%的被盗比例都赔得出,币安1.6%的被盗比例更赔得出,大家一算都能得出这个结论,所以我赌连提币潮都不会有多少 : )
结语
此次事件是否由朝鲜关联黑客组织实施,目前仍需等待进一步调查结果。63亿美元的初步影响金额不仅考验币安的安全响应与资产保障能力,也再次提醒整个行业:平台的安全体系能否抵御来自内部终端与高权限系统的攻击,才是真正决定该平台风险承受能力的关键。


交易商排行
更多
- 监管中Pepperstone 激石10-15年 | 澳大利亚监管 | 塞浦路斯监管 | 英国监管90.40
- 监管中EXNESS10-15年 | 英国监管 | 塞浦路斯监管 | 南非监管88.52
- 监管中FXTM 富拓10-15年 |塞浦路斯监管 | 英国监管 | 毛里求斯监管85.31
- 监管中axi15-20年 | 澳大利亚监管 | 英国监管 | 新西兰监管84.79
- 监管中GRAND MARKETS10年| 澳大利亚监管 | 毛里求斯监管 | 科摩罗昂儒昂监管81.75
- 监管中VSTAR塞浦路斯监管| 直通牌照(STP)80.00
- 监管中GoldenGroup高地集团澳大利亚| 5-10年85.87
- 监管中Moneta Markets亿汇澳大利亚| 2-5年| 零售外汇牌照77.92
- 监管中GTCFX10-15年 | 阿联酋监管 | 毛里求斯监管 | 瓦努阿图监管71.45
- 监管中IC Markets10-15年 | 澳大利亚监管 | 塞浦路斯监管91.96